网络安全漏洞扫描报告详解:从方法到实战的完整指南
网络安全漏洞扫描报告详解:从方法到实战的完整指南
在数字化战场上,漏洞扫描报告如同网络安全工程师的“体检报告单”——它不仅揭示系统隐藏的“健康隐患”,更提供修复建议,将风险扼杀在爆发前。本文将用通俗易懂的语言,拆解漏洞扫描的核心方法、主流工具及行业漏洞库规则,助你掌握这份“数字安全诊断书”的生成逻辑。
一、漏洞扫描测试方法:攻防视角的探测艺术
漏洞扫描并非简单的“一键检测”,而是结合主动探测与被动分析的复合技术,常见方法可分为三大流派:
主动扫描:模拟黑客的“正面强攻”
端口扫描:通过Nmap等工具探测目标开放的端口,如同检查大楼有多少扇未上锁的门。例如,发现3389端口(远程桌面协议)开放时,需警惕弱口令攻击风险。
服务识别:确定端口对应的服务版本(如Apache 2.4.51),比对已知漏洞库判断风险等级。
漏洞利用模拟:使用Metasploit等框架模拟攻击行为,验证漏洞是否可被实际利用。
被动扫描:网络流量的“监听暗战”
流量分析:通过Wireshark捕获数据包,分析异常请求模式(如高频SQL注入尝试)。
日志审计:审查系统日志中的异常登录记录或权限变更,挖掘潜在入侵痕迹。
混合扫描:自动化与人工的“双剑合璧”
自动化工具覆盖广度:用Nessus快速扫描数千台设备,生成初步风险清单。
人工渗透提升深度:针对关键系统(如支付网关),由安全专家手动验证高危漏洞。
二、主流扫描工具:工程师的“武器库”
工欲善其事必先利其器,不同场景需匹配不同工具:
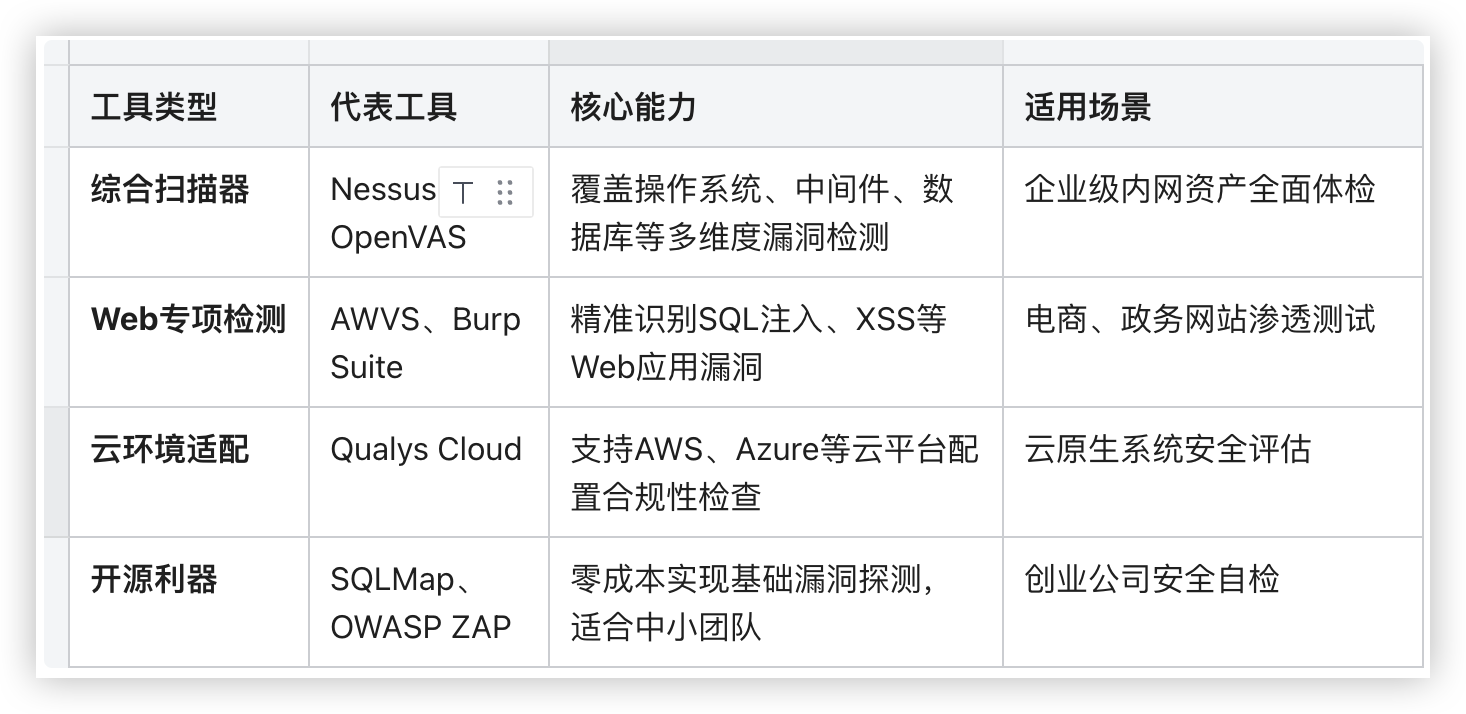
工具选型建议:
金融行业:优先选用Nessus+AWVS组合,兼顾系统与Web层风险。
物联网场景:需支持Modbus、CoAP等协议的特殊扫描器(如Shodan)。
三、行业漏洞规则库:漏洞判定的“权威辞典”
漏洞扫描的准确性高度依赖规则库的完备性,全球主流漏洞库各具特色:
国际标准库
CVE:漏洞界的“通用语”,为每个漏洞分配唯一ID(如CVE-2023-1234)。
NVD:美国官方数据库,提供CVSS评分(7.5分以上为高危),指导修复优先级。
国内权威库
CNVD:聚焦国产软硬件漏洞,如麒麟操作系统、达梦数据库特有漏洞。
CNNVD:涵盖漏洞影响分析及修复方案,适合政企合规需求。
垂直领域库
EDB:收录漏洞利用代码(Exploit),供红队攻防演练参考。
工控漏洞库(CICSVD):专攻PLC、SCADA等工业系统漏洞。
规则库更新策略:
每日自动同步CVE/NVD数据,确保新漏洞24小时内纳入检测。
每月人工校验CNVD/CNNVD条目,适配国产化替代需求。
四、漏洞报告结构:从数据到决策的转化逻辑
一份专业的扫描报告需包含五大核心模块(以金融系统报告为例):
执行摘要
风险全景图:标注高危漏洞占比(如“发现3个致命漏洞,涉及支付接口”)。
业务影响评估:量化风险(如“SQL注入漏洞可导致200万用户数据泄露”)。
漏洞详情清单
技术描述:包括漏洞路径(如“/api/v1/payment未过滤用户输入”)。
复现步骤:提供PoC代码或截图,证明漏洞可利用性。
修复方案
紧急补丁:提供临时缓解措施(如“禁用JNDI查找功能防御Log4j2漏洞”)。
根治建议:指导代码级修复(如“使用参数化查询替代字符串拼接”)。
合规性对照
等保2.0:标注未满足项(如“未实现双因素认证,不符合三级等保要求”)。
行业规范:如PCIDSS对支付系统的加密强度要求。
附录与致谢
工具列表:注明扫描器版本及规则库更新时间。
团队签名:由CISP/CISSP认证工程师签字确认报告权威性。
五、实战建议:让报告真正驱动安全升级
风险分级管理
采用“红黄蓝”三色标签:72小时内修复红色漏洞(如远程代码执行),黄色漏洞周内闭环。
自动化集成
将扫描器接入DevOps流水线,每次代码提交自动触发安全检测。
历史漏洞追踪
建立漏洞生命周期看板,监控修复进度及复发情况(如Struts2漏洞多次反弹)。
结语
漏洞扫描报告的价值,不仅在于“发现问题”,更在于“驱动改进”。通过科学的测试方法、精准的工具选择及权威的规则库支撑,企业能将这份“数字体检报告”转化为安全防御的路线图。在攻防对抗日益激烈的今天,读懂报告背后的技术逻辑,就是筑牢网络安全防线的第一步。